Celah PHP2Shell Skor 9,2: Ini Versi PHP yang Aman dan Cara Cek Situs Kamu
Tim pengembang PHP merilis patch darurat untuk dua celah eksekusi kode jarak jauh berlabel PHP2Shell, sementara FBI, CISA, dan NSA mendesak organisasi segera memperbarui. Berikut versi minimum yang sudah aman dan langkah memeriksa situs kamu.
Berita.co – Angka 9,2 dari 10 adalah skor keparahan dua celah keamanan baru di PHP, bahasa pemrograman yang menjalankan sebagian besar situs web di dunia. Tim pengembang PHP merilis pembaruan untuk menutup keduanya pada Rabu (21/10/2026), dan otoritas keamanan siber di Amerika Serikat, Inggris, serta sejumlah negara Eropa langsung mendesak pengelola situs untuk memasangnya.
Celah yang dijuluki PHP2Shell ini terdaftar sebagai CVE-2026-109618 dan CVE-2026-109619. Keduanya memungkinkan peretas menjalankan kode berbahaya di server dari jarak jauh tanpa kata sandi atau akun apa pun. Kalau kamu punya situs, blog, atau toko online yang berjalan di atas PHP, termasuk WordPress, artinya server kamu bisa diambil alih hanya lewat permintaan dari luar.
Kenapa skor 9,2 ini serius
Menurut laporan CNBC Indonesia, serangan bisa terjadi bahkan sebelum kode halaman web dijalankan. Konfigurasi Apache dengan mod_php dinilai paling berisiko, karena permintaan sederhana tanpa izin apa pun sudah cukup untuk memicu serangan.
Istilah “eksekusi kode jarak jauh tanpa autentikasi” kedengarannya teknis, tapi maknanya sederhana. Penyerang tidak perlu login, tidak perlu mencuri akun admin, dan tidak perlu menunggu kamu salah klik. Cukup server kamu terhubung ke internet dan memakai versi PHP yang belum ditambal.
Skalanya juga besar. Seperti dirangkum detikInet, PHP diperkirakan dipakai hampir 70% internet, dan WordPress yang dibangun di atas PHP digunakan sekitar 40% situs.
Versi PHP yang sudah aman
Pembaruan dirilis untuk empat cabang versi yang masih didukung. Pastikan server kamu memakai minimal versi berikut:
| Cabang | Versi minimum yang aman |
|---|---|
| PHP 8.5 | 8.5.12 atau lebih baru |
| PHP 8.4 | 8.4.27 atau lebih baru |
| PHP 8.3 | 8.3.36 atau lebih baru |
| PHP 8.2 | 8.2.35 atau lebih baru |
PHP 8.1 ke bawah sudah tidak mendapat pembaruan rutin. Perbaikan kode sumber tetap disediakan untuk PHP 7.4, 8.0, dan 8.1, tapi itu ditujukan bagi pengguna yang membangun PHP sendiri dari kode sumber. Dukungan PHP 8.2 juga dijadwalkan berakhir pada 31 Desember 2026, jadi kalau situs kamu masih di cabang itu, patch hari ini sebaiknya jadi langkah awal sebelum migrasi.
Cara cek dan update
- Cek versi yang aktif. Di panel seperti cPanel, lihat menu MultiPHP Manager atau Select PHP Version. Di server sendiri, jalankan
php -vdi terminal. Perlu diingat, versi di terminal bisa berbeda dengan versi yang dipakai situs web. - Cadangkan dulu. Simpan salinan berkas dan basis data sebelum mengubah apa pun.
- Cek kesesuaian. Pastikan CMS, tema, dan plugin yang kamu pakai kompatibel dengan versi PHP tujuan.
- Pasang pembaruan. Lewat panel penyedia hosting atau pengelola paket sistem operasi, lalu nyalakan ulang web server bila perlu.
- Uji situs. Buka halaman-halaman utama dan pastikan semua fungsi berjalan normal.
Kalau kamu memakai shared hosting dan tidak mengelola server sendiri, hubungi penyedia hosting. Tanyakan apakah patch sudah diterapkan dan versi PHP berapa yang aktif di akun kamu.
Peringatan dari FBI sampai kepala pemerintahan
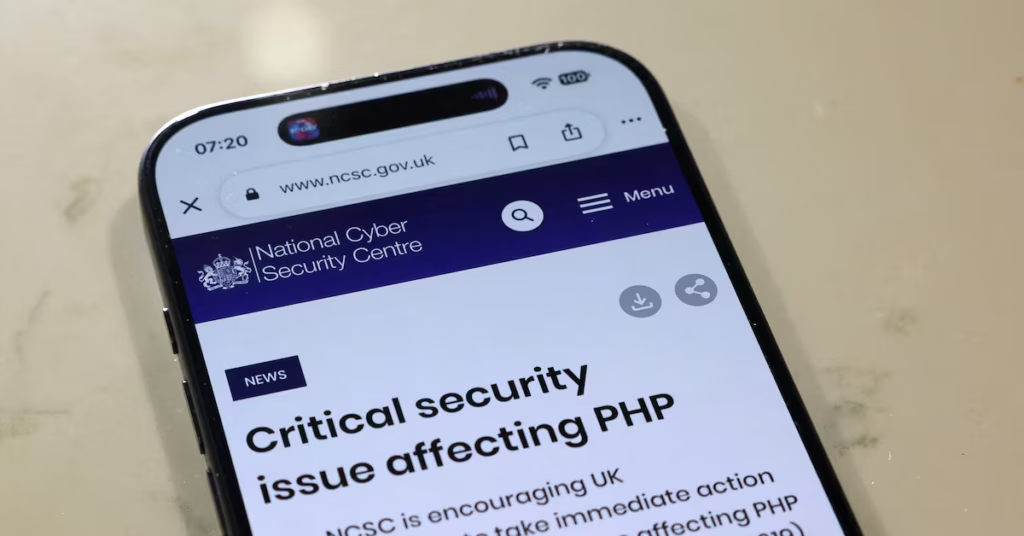
Badan keamanan siber Amerika Serikat, CISA, mendesak organisasi segera menambal celah ini. Divisi Siber FBI bahkan menyarankan organisasi yang belum bisa memperbarui untuk menonaktifkan sistemnya sampai risiko bisa dimitigasi penuh. National Cyber Security Centre (NCSC) Inggris juga meminta organisasi bersiap memasang pembaruan.
Badan Keamanan Nasional AS (NSA) ikut menerbitkan peringatan publik, dan Perdana Menteri Jepang Sanae Takaichi mengunggah imbauan khusus di akun media sosialnya. Di Eropa, sejumlah instansi memilih mematikan situs lebih dulu. Kementerian Transformasi Digital Jerman menonaktifkan beberapa situs resmi, Kementerian Dalam Negeri Prancis menonaktifkan situs kantor administrasi lokal, dan otoritas di Belgia, Belanda, Finlandia, serta Ceko mematikan layanan situs pemerintah untuk memasang patch.
Ditemukan dengan bantuan AI, sudah dicoba dieksploitasi
Celah ini ditemukan peneliti keamanan dengan bantuan model AI OpenAI, ditambah laporan dari penyedia keamanan cloud Wiz. PHP Foundation menyebut potensi eksploitasinya sudah diteorikan sejak awal 2024, tapi saat itu belum ada vektor serangan konkret. Proyek PHP kemudian didaftarkan ke program Patch the Planet milik OpenAI, dan audit keamanannya dimulai Juli 2026.
Tim PHP mempercepat pengumuman setelah informasi tentang celah ini mulai beredar di forum daring dan media sosial. Mereka juga mengakui keterlambatan perbaikan sebagai “kegagalan struktural”. Amazon Threat Intelligence melaporkan sudah mendeteksi upaya peretasan pada 17 Oktober 2026, empat hari sebelum pengumuman publik. Karena itu, Amazon menyarankan organisasi memeriksa tanda pembobolan dengan merunut log server mundur hingga tanggal tersebut.
Patch atau firewall dulu?
Firewall atau penyaringan trafik bisa menurunkan risiko sementara, terutama kalau situs kamu butuh waktu untuk uji kompatibilitas plugin lama. Tapi tim PHP menegaskan langkah sementara itu tidak membuat server benar-benar aman, dan memperbarui PHP adalah satu-satunya perbaikan tuntas. Tradeoff-nya jelas: update membawa sedikit risiko ada plugin yang rusak dan perlu diperbaiki, sementara menunda update membiarkan pintu server tetap terbuka untuk celah yang sudah dicoba dieksploitasi.